Tiempo de lectura: 11 minutos
Si en tu empresa alguien usa IA para redactar, resumir reuniones o atender a clientes, antes o después llega la pregunta: ¿nos afecta la ley europea de IA (AI Act)? Es una sola norma con tres nombres: la ley de IA de la que hablan las noticias, el reglamento europeo de inteligencia artificial y, en el Diario Oficial de la UE, el Reglamento (UE) 2024/1689.
La respuesta corta es que sí, aunque no desarrolles IA, porque también regula a quien la usa. Este año han cambiado el calendario y el artículo sobre la formación del personal. Escribo con el estado a 9 de noviembre de 2026, contrastado con las páginas de la Comisión Europea. Si lees esto meses después, comprueba antes las fechas.
- Por qué te importa: el AI Act no afecta solo a quien desarrolla IA, también a la empresa que la usa, y desde agosto de 2026 las autoridades ya pueden vigilar su cumplimiento.
- Qué aporta este artículo: a quién afecta, los cuatro niveles de riesgo con ejemplos cotidianos, el calendario verificado (el alto riesgo se aplaza a diciembre de 2027) y lo que dice de verdad el artículo 4 sobre formar al personal tras su reforma de julio.
- Qué te llevas: un plan de cinco pasos para este trimestre y respuestas claras a las preguntas más repetidas.
Qué es el AI Act y a quién afecta, también si solo usas IA
El AI Act es el primer reglamento europeo que regula la IA de forma general. No prohíbe la tecnología: clasifica cada uso según el riesgo que supone para las personas y exige más o menos según ese nivel. Entró en vigor el 1 de agosto de 2024 y se aplica por fases hasta 2028.
Al ser un reglamento, rige directamente en toda la UE; cada país completa quién lo vigila y con qué sanciones. La definición corta está en la ficha del glosario sobre el EU AI Act.
Lo que decide qué te toca es el papel que juegas. El proveedor desarrolla el sistema de IA o lo comercializa con su nombre, como quien crea una herramienta de cribado de currículos. El responsable del despliegue (deployer, en inglés) lo usa en su actividad profesional, como el banco que lo emplea en sus selecciones. Si tu empresa usa IA hecha por otros, eres responsable del despliegue, como la mayoría de las pymes.
Al proveedor se le exige mucho más, con documentación y evaluación de conformidad. A quien la usa se le exige menos, pero no nada, como verás en los apartados siguientes. La norma alcanza también a empresas de fuera de la UE si su sistema se usa en territorio europeo.
Niveles de riesgo del AI Act, con ejemplos de una empresa normal
La clave para ordenarlo todo es que el nivel lo marca el uso, no la herramienta. Un mismo asistente de IA puede ser de riesgo mínimo si resume tus reuniones y de alto riesgo si ayuda a filtrar candidatos. La Comisión Europea lo ordena en cuatro niveles.
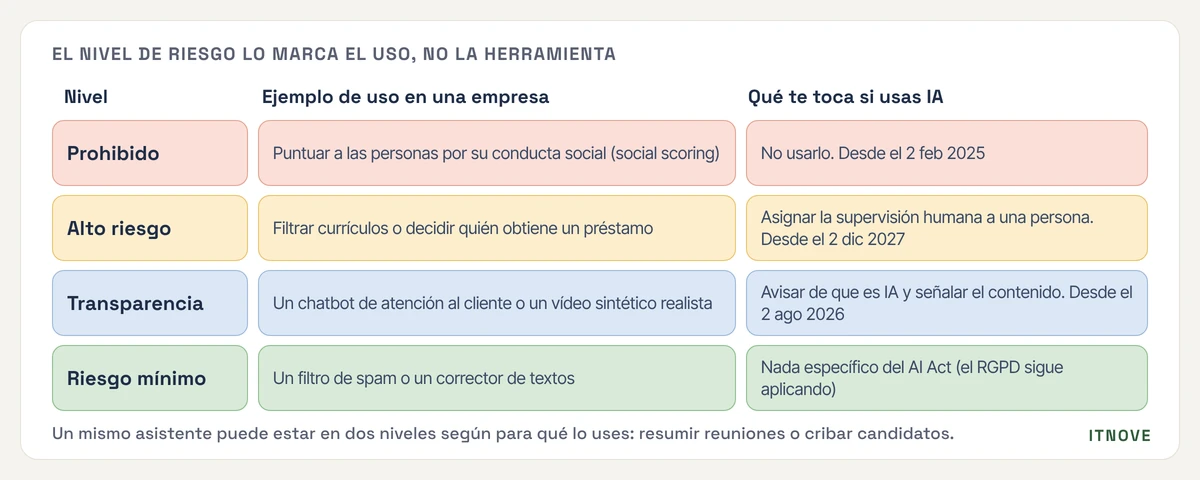
- Prohibido. Usos inaceptables, como puntuar a las personas por su conducta social (social scoring). Si los usas, el único paso es dejar de hacerlo.
- Alto riesgo. Sistemas que influyen en decisiones importantes sobre personas, como conseguir un empleo o un préstamo. Quien los usa asigna la supervisión humana a una persona de su organización e informa a los trabajadores afectados.
- Transparencia. Chatbots y contenido generado por IA. Quien conversa con un sistema de IA tiene que saberlo, y los deepfakes se señalan de forma visible.
- Riesgo mínimo. La mayoría de los usos, como un filtro de spam o un corrector. El AI Act no les pone obligaciones propias, aunque el RGPD sigue aplicando si hay datos personales (lo desarrollamos aquí).
Por eso no basta con preguntar qué herramientas usáis. Hay que preguntar para qué, y si el resultado afecta a una persona.
Calendario del AI Act a día de hoy: qué se aplica ya y qué se ha aplazado
Aquí es donde más confusión hay, porque el calendario cambió este verano. El AI Act estaba pensado para aplicarse en su mayor parte el 2 de agosto de 2026. Pero el Digital Omnibus sobre IA (Reglamento (UE) 2026/1744), que la Comisión propuso en noviembre de 2025, entró en vigor el 27 de julio de 2026 y movió las fechas del alto riesgo. Este es el estado a 9 de noviembre de 2026 según la Comisión.
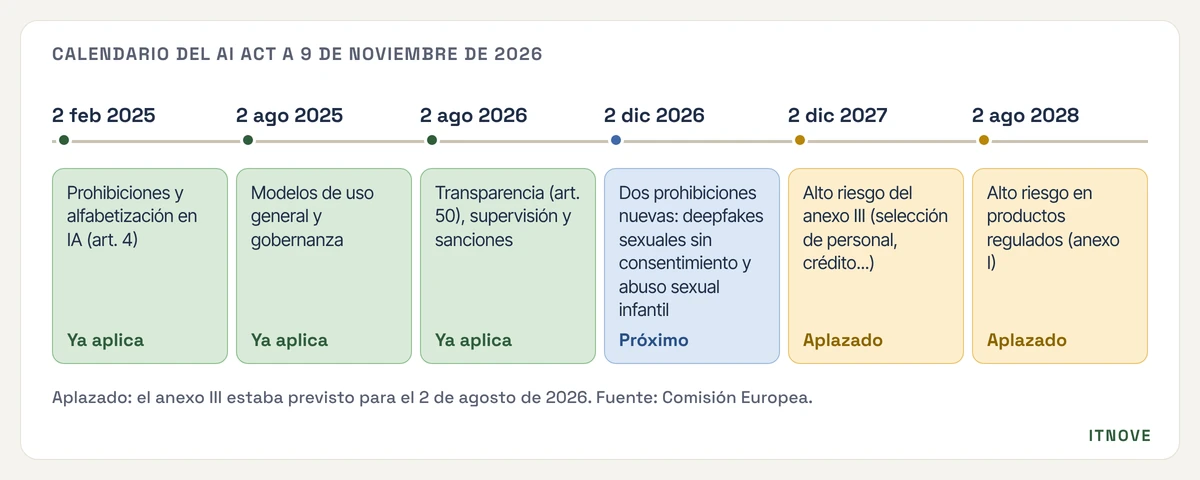
| Fecha | Qué se aplica |
|---|---|
| 2 de febrero de 2025 | Prohibiciones, definiciones y alfabetización en IA (artículo 4). En aplicación |
| 2 de agosto de 2025 | Modelos de uso general (obligaciones de quien los desarrolla) y gobernanza. En aplicación |
| 2 de agosto de 2026 | Transparencia (artículo 50); las autoridades ya vigilan y pueden sancionar. En aplicación |
| 2 de diciembre de 2026 | Dos prohibiciones nuevas, la de los sistemas de IA que generan deepfakes sexuales sin consentimiento y la de los que generan material de abuso sexual infantil, y plazo transitorio para señalar el contenido sintético de los sistemas generativos ya en el mercado. Próxima |
| 2 de diciembre de 2027 | Alto riesgo del anexo III (por ejemplo, selección de personal o crédito). Aplazada |
| 2 de agosto de 2028 | Alto riesgo en productos regulados (anexo I). Aplazada |
"Se ha aplazado todo" es falso: solo el alto riesgo y algún plazo transitorio. "El alto riesgo da igual" tampoco: las reglas siguen ahí, con otra fecha. Como las fechas ya se han movido una vez, mira el calendario oficial de la Comisión (en inglés) antes de dar nada por cerrado.
Qué dice de verdad el artículo 4 del AI Act (alfabetización en IA) y qué no
Es la obligación que toca a casi cualquier empresa que usa IA, y la que más ha cambiado. Se aplica desde el 2 de febrero de 2025 y, en su versión original, pedía tomar medidas para garantizar, en la medida de lo posible, un nivel suficiente de alfabetización en IA del personal. Es la versión que verás citada en muchas guías anteriores al verano de 2026. El Digital Omnibus, en vigor desde julio, reescribió el artículo.
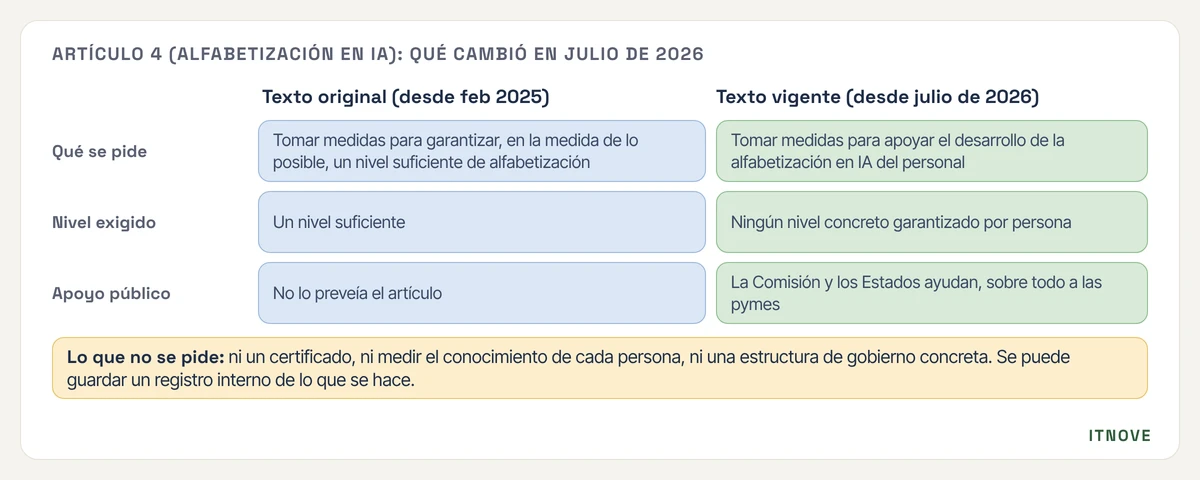
Lo que sí pide. Tomar medidas para apoyar el desarrollo de la alfabetización en IA del personal y de otras personas que la usan por cuenta de la empresa, según sus conocimientos y el contexto de uso. Es una obligación de tomar medidas, no de alcanzar un resultado, y es proporcional: no se forma igual a quien redacta correos que a quien criba candidatos.
Ya no exige garantizar un nivel concreto de cada persona, y la Comisión y los Estados deben apoyar a las empresas, sobre todo a las pymes.
Lo que tampoco pide. Según la Comisión, ningún certificado, ni medir el conocimiento de cada empleado, ni un formato de formación concreto, ni una estructura de gobierno como un comité o un responsable de IA. Sí se puede guardar un registro interno de lo que se haga.
Quién vigila. Las autoridades nacionales de vigilancia del mercado, desde el 2 de agosto de 2026. La Comisión explica que la respuesta es proporcionada y que la falta de formación puede pesar más cuando hay un incidente. En España, el organismo público de supervisión de la IA es la AESIA. Para los sistemas de alto riesgo, el artículo 26 mantiene que quien los supervisa esté formado para ello.
En la práctica, tomar medidas razonables se puede enseñar y dejar por escrito: una sesión para quien usa IA a diario, una hoja con los datos que nunca deben entrar en una herramienta y una lista de quién ha hecho qué y cuándo.
Si necesitas dejar constancia de que tu equipo se ha formado, lo cubrimos con el curso de Alfabetización en IA: 90 minutos a tu ritmo, con certificado nominal verificable, y se contrata por plazas para equipos. No es un requisito legal, es una forma cómoda de tener el registro.
Qué hacer este trimestre: un plan de cinco pasos para una empresa que usa IA
No hace falta un departamento legal para empezar. Casi todo consiste en decidir, escribir y formar, y el orden importa. Si tuviera que elegir un solo paso, empezaría por el inventario: sin él no puedes clasificar, avisar ni formar sobre lo que no sabes que existe.
| Paso | Qué haces | Con quién | Qué tienes al final |
|---|---|---|---|
| 1. Inventario | Lista cada uso de IA: herramientas contratadas, funciones de IA del software que ya tienes y lo que la gente usa por su cuenta | Un responsable por área | Una hoja con cada uso, quién lo usa y con qué datos |
| 2. Clasificación | Pasa cada uso por los cuatro niveles y marca los que afectan a personas o hablan con clientes | Quien lleve el inventario y el área afectada | Una lista corta de usos sensibles, sin ninguno prohibido |
| 3. Transparencia | Revisa cada sitio donde una IA habla con una persona o genera contenido que se publica | Web, soporte y marketing | Avisos visibles y una nota de dónde está cada uno |
| 4. Formación | Decide qué necesita saber cada grupo, programa las sesiones y deja registro | Recursos humanos y responsables de equipo | Un plan proporcional y un registro de quién se ha formado y cuándo |
| 5. Responsables | Pon nombre y apellidos a quien revisa cada uso sensible antes de que tenga efecto, y agenda una revisión trimestral | Dirección y responsable de cada uso | Una persona por uso y una revisión en el calendario |
Cuando hicimos el inventario en nuestra propia web salieron ocho funcionalidades con IA, bastantes más de las que recordábamos. Lo contamos en El AI Act ya aplica: cómo hemos preparado nuestra propia web.
Tres límites. Esto no es asesoría legal: si usas IA para decidir sobre personas, conviene consultarlo con quien lleve lo jurídico, aunque la fecha sea 2027. El aplazamiento mueve la fecha del alto riesgo, no su contenido. Y si solo usas IA de riesgo mínimo, el plan se queda en inventario, aviso y formación básica: parar ahí también es un resultado.
Para saber en qué punto estás antes de empezar, el checklist de preparación para el AI Act son 18 preguntas en cinco minutos. Para poner reglas por escrito, la plantilla de política de uso de la IA es gratuita, y el marco completo está en Gobierno de la IA en la empresa.
Mitos sobre la ley europea de IA que conviene aclarar
- "Es solo para quien desarrolla IA." No. También obliga a quien la usa, con obligaciones menores pero reales.
- "Está aplazada, así que puedo esperar." Solo se ha aplazado el alto riesgo. Las prohibiciones, el artículo 4 y la transparencia ya se aplican.
- "Necesito un certificado de IA para cada empleado." La Comisión dice expresamente que no hace falta ningún certificado.
- "Si la herramienta es de un proveedor serio, la responsabilidad es suya." Solo en parte. El proveedor responde de cómo está hecha; tú, de cómo la usas.
Preguntas frecuentes
¿Qué es el AI Act?
El AI Act, también llamado ley europea de IA o reglamento europeo de inteligencia artificial, es el Reglamento (UE) 2024/1689. Clasifica los usos de la IA según su riesgo (prohibido, alto, transparencia y mínimo) y exige más o menos según el nivel. Entró en vigor el 1 de agosto de 2024 y se aplica por fases hasta agosto de 2028.
¿Se aplica el AI Act a mi empresa si solo uso herramientas de IA de otros?
Sí. La norma distingue entre quien desarrolla la IA (proveedor) y quien la usa en su actividad (responsable del despliegue). Si la usas, tus obligaciones son menores que las del proveedor, pero reales: formar a tu personal, avisar cuando alguien habla con una IA y, en usos de alto riesgo, asignar supervisión humana.
¿Cuándo se aplica el AI Act?
Por fases. Las prohibiciones y el artículo 4, desde el 2 de febrero de 2025; la transparencia y la supervisión con sanciones, desde el 2 de agosto de 2026. El alto riesgo se aplaza al 2 de diciembre de 2027 (anexo III) y al 2 de agosto de 2028 (anexo I), según el Digital Omnibus en vigor desde el 27 de julio de 2026.
¿Es obligatorio formar a los empleados en IA?
El artículo 4 obliga a proveedores y a quienes usan IA a tomar medidas para apoyar la alfabetización en IA de su personal, según sus conocimientos y el contexto de uso. Desde julio de 2026 no exige garantizar un nivel concreto y, según la Comisión, no hace falta un certificado. Conviene guardar un registro de lo que se haga.
¿Qué pasa si no cumplo con el AI Act?
Las autoridades nacionales pueden sancionar desde el 2 de agosto de 2026. Según la Comisión, los topes son 35 millones de euros o el 7 % de la facturación mundial para las prácticas prohibidas, y 15 millones o el 3 % para otros incumplimientos. Son máximos para casos graves: la sanción debe ser proporcionada y la concreta la fija la normativa nacional.
¿Qué es un sistema de IA de alto riesgo?
Es uno que influye en decisiones importantes sobre personas, como acceder a un empleo, a un préstamo o a un tratamiento médico, según los ejemplos de la Comisión. Cribar candidatos con IA es el caso típico en una empresa. Sus reglas se aplican desde el 2 de diciembre de 2027 (anexo III).
Recursos relacionados
- Glosario: EU AI Act (Reglamento de IA de la UE)
- Checklist de preparación para el AI Act (gratis)
- El AI Act ya aplica: cómo hemos preparado nuestra propia web
- Legalidad de la IA en la empresa: RGPD, EU AI Act y gobernanza
- Gobierno de la IA en la empresa
- Política de uso de la IA en la empresa (plantilla gratis)
- Niveles en el gobierno de la IA
Fuentes
Información contrastada el 9 de noviembre de 2026. Las fechas y los textos pueden volver a cambiar: comprueba siempre la fuente oficial.
- Reglamento (UE) 2024/1689, texto original (EUR-Lex)
- Reglamento (UE) 2026/1744, Digital Omnibus sobre IA (Diario Oficial de la UE)
- Calendario de aplicación del AI Act (Comisión Europea, en inglés)
- AI Act: marco normativo (Comisión Europea, en inglés)
- Aplicación y sanciones del AI Act (Comisión Europea, en inglés)
- Alfabetización en IA: preguntas y respuestas (Comisión Europea, en inglés)
- Navegar el AI Act: preguntas frecuentes (Comisión Europea, en inglés)
- AESIA, Agencia Española de Supervisión de la Inteligencia Artificial
Este artículo es información general y no constituye asesoría legal. Para decisiones concretas sobre tu caso, consulta con quien lleve el asunto jurídico en tu organización.